TT3P Pentestpakketten
Kies het pentestpakket dat bij uw organisatie past.
Ontdek kwetsbaarheden op tijd en voorkom digitale schade.
Vraag vandaag nog een voorstel aan.
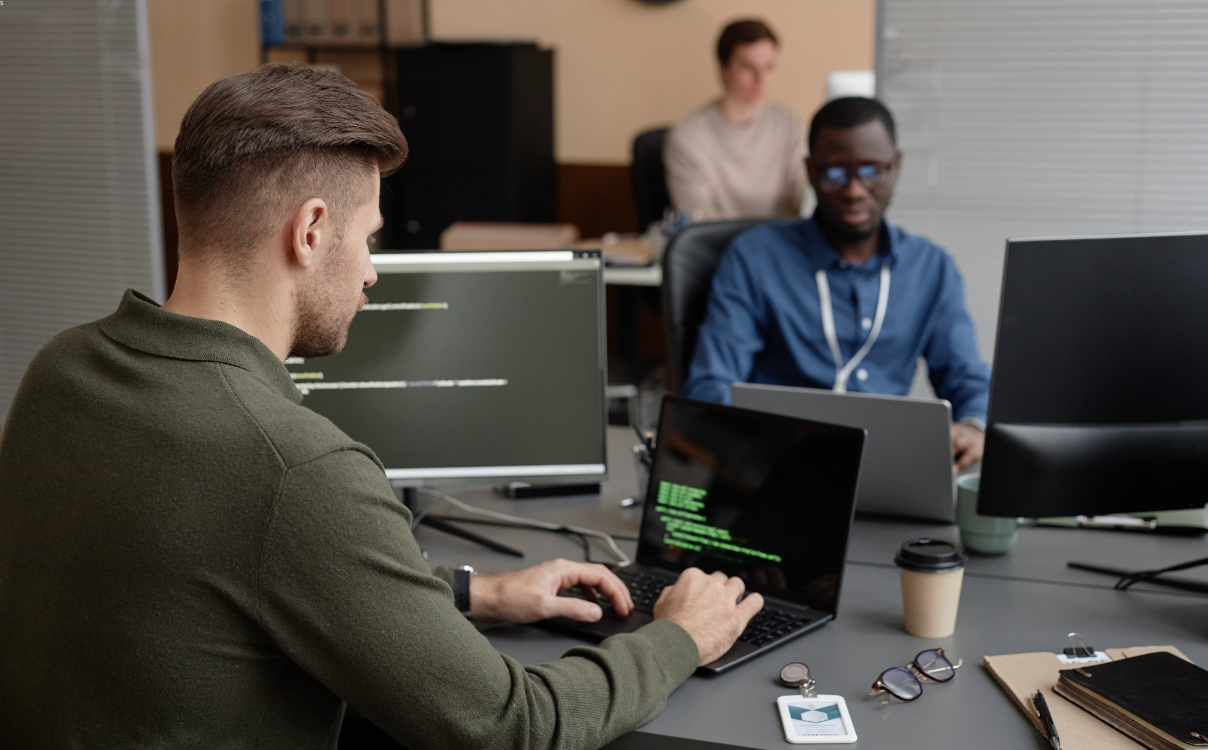
Wat maakt onze experts uniek?
Certificeringen op topniveau: OSCP, OSEP, OSWE, CRTO en meer.
Ervaring met geavanceerde dreigingen.
Simulaties van realistische cyberaanvallen, zoals Advanced Persistent Threats (APT).
Focus op maatwerk-oplossingen afgestemd op uw unieke infrastructuur en risico’s.
Met TT3P weet u zeker dat uw beveiliging in handen is van professionals die verder gaan dan de standaard.
Pentesten bij TT3P: altijd passend, altijd helder
Bij TT3P krijgt u geen standaard pentest, maar een aanpak die aansluit op de omvang en complexiteit van uw organisatie. Daarom bieden we vier vaste pakketten: van Pentest Essential voor kleinere omgevingen tot Pentest Custom voor complexe infrastructuren en securityteams. Altijd inclusief intake, QuickScan, duidelijke rapportage en hertest van bevindingen.
Bij Pentest Pro en Elite voegen we extra’s toe zoals een leaked credentials check en Darkweb Scan. Bij Custom gaan we verder met APT-simulaties en samenwerking met uw Blue Team. Zo krijgt u precies de inzichten en ondersteuning die passen bij uw situatie, zonder overbodige ballast. Heldere aanpak, geen verrassingen: dát is pentesting zoals TT3P het bedoelt.
Transparante pakketten voor elke behoefte
Core Security Assessment
Scope: max. 3 IP-adressen
- Intakegesprek en QuickScan
- Beknopte rapportage met aanbevelingen
- Tussentijdse updates tijdens uitvoering direct met de pentester(s)
- Pentest-certificaat
- Hertest bevindingen
- Flexibele inzet van uren (binnen 2 weken)
Advanced Security Assessment
Scope: max. 5 IP-adressen
- Intakegesprek en QuickScan
- Uitgebreide rapportage met aanbevelingen
- Tussentijdse updates tijdens uitvoering direct met de pentester(s)
- Pentest-certificaat
- Leaked credentials check
- Hertest bevindingen
- Flexibele inzet van uren (binnen 2 weken)
Elite Security Assessment
Scope: meer dan 5 IP-adressen
- Intakegesprek en QuickScan
- Uitgebreide rapportage met aanbevelingen
- Tussentijdse updates tijdens uitvoering direct met de pentester(s)
- Pentest-certificaat
- Leaked credentials check
- Hertest bevindingen
- Darkweb Scan
- Flexibele inzet van uren (binnen 2weken)
Enterprise Security Assessment
Scope: voor complexe infra-structuren of unieke eisen
- Intakegesprek en QuickScan
- Gedetailleerde rapportage met aanbevelingen en proof-of-concepts
- Tussentijdse updates tijdens uitvoering direct met de pentester(s)
- Pentest-certificaat
- Leaked credentials check
- Hertest bevindingen
- Darkweb Scan
- Flexibele inzet van uren (binnen 2-3 weken)
- Maandelijkse voortgangs-rapportage: updates tijdens langdurige projecten
- Blue Team samenwerking: werk samen met het interne security team om oplossingen te testen
- Simulatie van APT-aanvallen: nagespeelde scenario’s gebaseerd op Advanced Persistent Threats
Download brochure Pentesting
Na het invullen van uw e-mailadres wordt de download naar het opgegeven e-mailadres verzonden.
Heeft u naar aanleiding van deze download vragen? Neem dan gerust contact met ons op!
Interesse gewekt? Plan direct een gratis adviesgesprek!
Waarom zou ik een pentest laten uitvoeren?
Een pentest laat zien waar uw beveiliging kwetsbaar is, voordat een kwaadwillende dat ontdekt. Zo voorkomt u datalekken, schade en reputatieverlies en voldoet u aan eisen vanuit bijvoorbeeld klanten, toezichthouders of NIS2.
Hoe vaak moet een pentest herhaald worden?
Wij adviseren minimaal één keer per jaar of bij grote wijzigingen in uw systemen. Cyberdreigingen veranderen snel en nieuwe kwetsbaarheden kunnen altijd ontstaan.
Krijg ik ook advies na de pentest?
Ja. U ontvangt altijd een helder rapport met bevindingen, prioriteiten en concrete aanbevelingen. Geen technische ruis, maar duidelijke stappen die u direct kunt oppakken.
Is een pentest schadelijk voor mijn systemen?
Nee. Onze ethische hackers werken gecontroleerd en veilig binnen de afgesproken scope, zonder uw systemen onnodig te belasten of te verstoren.